Seit dem 6. Dezember 2025 ist das deutsche NIS2-Umsetzungsgesetz in Kraft. Seitdem bekommen Geschäftsführer Anrufe, Werbebriefe und LinkedIn-Nachrichten, die alle ungefähr dasselbe sagen: Sie sind betroffen, es drohen Bußgelder in Millionenhöhe, handeln Sie jetzt.
Für die große Mehrheit kleiner und mittlerer Betriebe stimmt das nicht.
Ob Sie betroffen sind, lässt sich mit zwei Fragen klären. Nicht mit einem Beratungsgespräch, nicht mit einem kostenpflichtigen Audit — mit zwei Fragen, die Sie sich in fünf Minuten selbst beantworten können.
Die beiden Fragen
- Gehört mein Unternehmen zu einem der gelisteten Sektoren?
- Bin ich groß genug?
Beides muss zutreffen. Ein Sektor allein reicht nicht, Größe allein auch nicht. Wer bei Frage 1 rausfällt, muss Frage 2 gar nicht mehr stellen.
Schritt 1: Der Sektor
NIS2 gilt nicht für „die Wirtschaft”, sondern für abschließend aufgezählte Sektoren. Das Gesetz teilt sie in zwei Anlagen: die einen gelten als besonders wichtige, die anderen als wichtige Einrichtungen.
Grob umrissen geht es um:
| Beispiele | |
|---|---|
| Anlage 1 | Energie, Verkehr, Bankwesen, Finanzmarkt, Gesundheit, Trinkwasser, Abwasser, digitale Infrastruktur, Verwaltung von IKT-Diensten, Weltraum |
| Anlage 2 | Post- und Kurierdienste, Abfallwirtschaft, Chemie, Lebensmittel, verarbeitendes Gewerbe (u. a. Medizinprodukte, Elektronik, Maschinenbau, Fahrzeugbau), digitale Dienste, Forschung |
Wenn Sie ein Steuerbüro, eine Werbeagentur, einen Einzelhandel, eine Hausverwaltung, eine Anwaltskanzlei oder einen Handwerksbetrieb führen: Sie stehen dort nicht. Damit ist der Check für Sie beendet.
Eine Ausnahme, die oft übersehen wird: „Verwaltung von IKT-Diensten” meint IT-Dienstleister — Managed Service Provider und Managed Security Service Provider. Wer als IT-Systemhaus fremde Infrastruktur betreut, kann durchaus in Anlage 1 landen, auch bei überschaubarer Größe.
Der zweite Fallstrick ist indirekt: Sie können als Zulieferer vertraglich in die Pflicht genommen werden, weil Ihr Kunde betroffen ist und seine Lieferkette absichern muss. Das ist dann aber Vertragsrecht, keine gesetzliche NIS2-Pflicht.
Schritt 2: Die Größe
Nur wenn Ihr Sektor gelistet ist, wird die Unternehmensgröße relevant. Und zwar so:
| Schwelle | |
|---|---|
| Besonders wichtige Einrichtung | ab 250 Mitarbeitende — oder über 50 Mio. € Jahresumsatz und über 43 Mio. € Bilanzsumme |
| Wichtige Einrichtung | ab 50 Mitarbeitende — oder über 10 Mio. € Jahresumsatz und über 10 Mio. € Bilanzsumme |
Unterhalb von 50 Mitarbeitenden und 10 Millionen Euro sind Sie in aller Regel raus, selbst wenn Ihr Sektor gelistet ist.
Zwei Details, die in der Praxis zählen: Gezählt wird in Vollzeitäquivalenten, nicht in Köpfen. Und bei Umsatz und Bilanzsumme gilt ein Und, kein Oder — ein Betrieb mit 12 Millionen Umsatz, aber kleiner Bilanzsumme reißt die Schwelle über diesen Weg nicht.
Unabhängig von der Größe gibt es einen kleinen Kreis, der immer erfasst ist — etwa Betreiber kritischer Anlagen, qualifizierte Vertrauensdiensteanbieter, TLD-Registries und DNS-Dienste. Das betrifft ausgesprochen wenige Unternehmen, und wer dazugehört, weiß es im Regelfall.
Für die meisten lautet die Antwort: nein
Das ist keine Entwarnung aus Bequemlichkeit, sondern schlicht die Systematik des Gesetzes. NIS2 zielt auf Sektoren, deren Ausfall die Versorgung gefährdet. Ein Handwerksbetrieb mit 40 Mitarbeitenden gehört nicht dazu — so ärgerlich ein Ransomware-Vorfall für ihn auch wäre.
Seien Sie deshalb skeptisch bei jedem, der Ihnen NIS2-Betroffenheit verkauft, ohne vorher Ihren Sektor und Ihre Kennzahlen abgefragt zu haben.
Wenn Sie doch betroffen sind
Dann gilt ein Punkt, der die meisten überrascht: Es kommt keine Post. NIS2 arbeitet mit Selbstidentifikation. Sie müssen selbst feststellen, dass Sie erfasst sind, und sich selbst beim BSI registrieren. Wer wartet, bis eine Behörde sich meldet, wartet vergeblich — die Pflicht läuft trotzdem.
Die Registrierungsfrist lief drei Monate nach Inkrafttreten ab, also im März 2026. Wer betroffen ist und das bisher nicht getan hat, ist bereits in Verzug und sollte das kurzfristig nachholen.
Dazu kommen im Wesentlichen:
- Risikomanagement: technische und organisatorische Maßnahmen, Business Continuity, Absicherung der Lieferkette, Verschlüsselung, Zugriffskontrolle, Schulungen
- Meldepflichten in drei Stufen: Frühwarnung binnen 24 Stunden, eine ausführlichere Meldung binnen 72 Stunden, Abschlussbericht nach etwa einem Monat
- Verantwortung der Geschäftsleitung: Die Leitungsebene muss die Maßnahmen billigen und überwachen — und haftet persönlich. Delegieren an die IT befreit nicht.
Wer hier steht, braucht keine Blogartikel, sondern fachliche Begleitung.
Was für alle gilt, unabhängig von NIS2
Der wichtigste Satz dieses Artikels: Die DSGVO kennt keine Größengrenze.
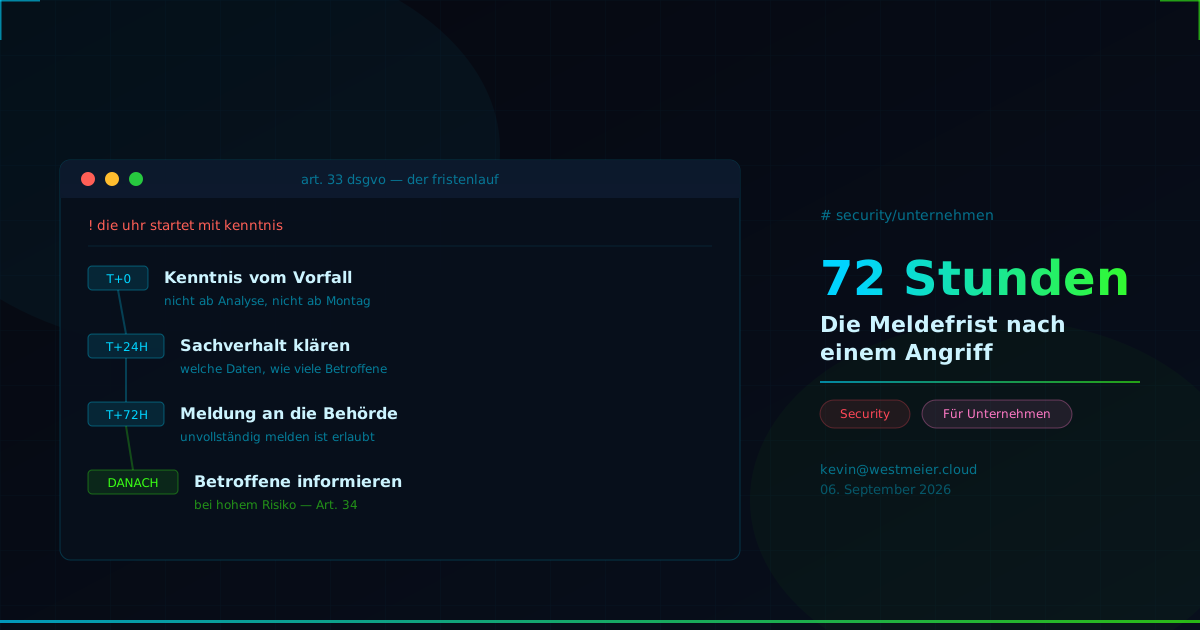
Wenn bei Ihnen personenbezogene Daten abfließen oder auch nur zugänglich werden — Kundendaten, Mitarbeiterdaten, Bewerbungen — müssen Sie das binnen 72 Stunden ab Kenntnis der zuständigen Landesdatenschutzbehörde melden. Das gilt für den Zwei-Personen-Betrieb genauso wie für den Konzern.
Praktisch heißt das: Die meisten Unternehmen, die sich gerade Sorgen um NIS2 machen, sollten sich stattdessen fragen, ob sie im Ernstfall die DSGVO-Frist einhalten könnten. Das ist die Pflicht, die sie wirklich trifft.
Was Sie mitnehmen sollten
- Prüfen Sie zuerst den Sektor. Steht er nicht in Anlage 1 oder 2, sind Sie fertig.
- Erst danach zählt die Größe — ab 50 Mitarbeitenden wird es relevant.
- Betroffene müssen sich selbst beim BSI registrieren, es kommt keine Aufforderung.
- Unabhängig davon: Die 72-Stunden-Frist der DSGVO trifft praktisch jeden.
Und ganz unabhängig von jeder Vorschrift bleibt die Frage, die im Ernstfall zuerst gestellt wird: Wissen Sie, was in den ersten 60 Minuten zu tun ist?
Für den Ernstfall: Notfall-Checkliste
Sicherheit endet nicht bei der Konfiguration. Für Unternehmen ohne eigene IT-Abteilung habe ich zusammengeschrieben, was in den ersten 60 Minuten nach einem Sicherheitsvorfall zu tun ist — zwei Seiten PDF, kostenlos, ohne Anmeldung. Zum Weitergeben an Geschäftsführung, Kunden oder den Betrieb nebenan.
Dieser Artikel ersetzt keine individuelle Rechts- oder IT-Sicherheitsberatung und erhebt keinen Anspruch auf Vollständigkeit. Die Einordnung im Einzelfall — insbesondere die Zuordnung zu einem Sektor — ist rechtlich zu prüfen.