Ein Montagmorgen. Die Buchhaltung kommt nicht mehr an die Rechnungen, der Warenwirtschaft fehlt die Datenbank, und auf zwei Bildschirmen steht ein englischer Text mit einer Bitcoin-Adresse. Irgendjemand fragt: „Soll ich den Rechner mal neu starten?”
Genau an dieser Stelle werden die Fehler gemacht, die später am teuersten sind. Nicht aus Nachlässigkeit — sondern weil die naheliegende Reaktion und die richtige Reaktion in diesem Fall auseinanderfallen.
Dieser Artikel richtet sich an Geschäftsführung, Büroleitung und alle, die im Ernstfall entscheiden müssen, ohne selbst IT-Fachkraft zu sein. Er ersetzt keine Beratung im Einzelfall, aber er sortiert die erste Stunde.
Der erste Reflex ist der falsche
Der Impuls, ein befallenes Gerät auszuschalten, ist verständlich. Er kostet Sie aber möglicherweise genau die Informationen, die Sie danach brauchen.
Im Arbeitsspeicher eines laufenden Rechners stehen flüchtige Spuren: aktive Netzwerkverbindungen, laufende Prozesse, teilweise auch Schlüsselmaterial der Schadsoftware. Beim Herunterfahren ist das weg. Diese Spuren entscheiden später darüber, wie der Angreifer hereinkam — und damit, ob Sie das Loch überhaupt schließen können. In seltenen Fällen hängt sogar davon ab, ob sich Daten wieder entschlüsseln lassen.
Die richtige Reaktion ist deshalb nicht ausschalten, sondern trennen:
- Netzwerkkabel ziehen beziehungsweise WLAN am betroffenen Gerät deaktivieren
- Das Gerät dabei eingeschaltet lassen
- Externe Festplatten, USB-Medien und NAS-Systeme physisch abziehen — sonst werden sie mitverschlüsselt
- Fernwartungszugänge wie RDP, TeamViewer oder AnyDesk zentral deaktivieren
Und eine Regel, die unterschätzt wird: Ab jetzt meldet sich niemand mehr an betroffenen Systemen an. Auch nicht „kurz zum Nachschauen”. Jede Anmeldung kann weitere Zugangsdaten preisgeben.
Es ist Chefsache, und zwar sofort
Die zweite Viertelstunde gehört der Frage, wer entscheidet.
Ob Systeme abgeschaltet werden, ob externe Dienstleister beauftragt werden, ob überhaupt jemand mit den Angreifern spricht — das sind Entscheidungen mit Haftungsfolgen. Sie gehören nicht an den Auszubildenden, der zufällig „gut mit Computern kann”.
Praktisch bewährt hat sich, eine Person als Notfallleitung zu benennen, bei der alle Informationen zusammenlaufen. In der Hektik entstehen sonst parallele Wahrheiten: Der eine hat den Server schon vom Netz genommen, der andere sucht noch danach.
Ab diesem Moment gilt außerdem: Jede Maßnahme wird mit Uhrzeit notiert. Auf Papier, nicht im betroffenen System. Diese Notizen brauchen Sie später gegenüber Versicherung, Behörde und gegebenenfalls Ihren Kunden.
Die Versicherung kommt vor dem Dienstleister
Das ist der Punkt, der die meisten Betriebe kalt erwischt.
Wenn Sie eine Cyber-Versicherung haben, verlangen viele Policen, dass Sie im Schadensfall deren Partner einsetzen. Wer vorher eigenmächtig eine IT-Firma beauftragt, riskiert, auf den Kosten sitzen zu bleiben — auch wenn die Arbeit fachlich einwandfrei war.
Die Reihenfolge lautet also: erst Versicherung anrufen, dann Dienstleister beauftragen. Die Schadenshotline und die Policennummer sollten ausgedruckt vorliegen, nicht nur als PDF auf dem Server, der gerade verschlüsselt wurde.
Beweise sichern heißt: nichts reparieren
In der dritten Phase ist die Versuchung groß, „mal eben aufzuräumen”. Tun Sie es nicht.
Fotografieren Sie mit dem Handy, was auf den Bildschirmen steht: die Erpressernachricht, Fehlermeldungen, ungewöhnliche Dateiendungen. Lagern Sie betroffene Geräte eingeschaltet und unangetastet, mit beschränktem Zugang.
Was Sie dagegen sehr wohl tun sollten: von einem sauberen, nicht verbundenen Gerät aus die Passwörter der zentralen Konten ändern. E-Mail-Administration, Microsoft 365 beziehungsweise Cloud-Verwaltung, Online-Banking, Domain-Verwaltung. Und Ihre Backups prüfen — ebenfalls nur von einem sauberen Gerät aus, denn ein verbundenes Backup wird gerne gleich mitverschlüsselt.
Die 72-Stunden-Frist läuft ab Kenntnis, nicht ab Feierabend
Sobald personenbezogene Daten betroffen sein könnten, greift Artikel 33 der DSGVO. Betroffen heißt: Kunden-, Mitarbeiter-, Bewerber-, Gesundheits- oder Zahlungsdaten — und zwar bereits dann, wenn jemand darauf zugreifen konnte. Ein nachgewiesener Abfluss ist nicht nötig.
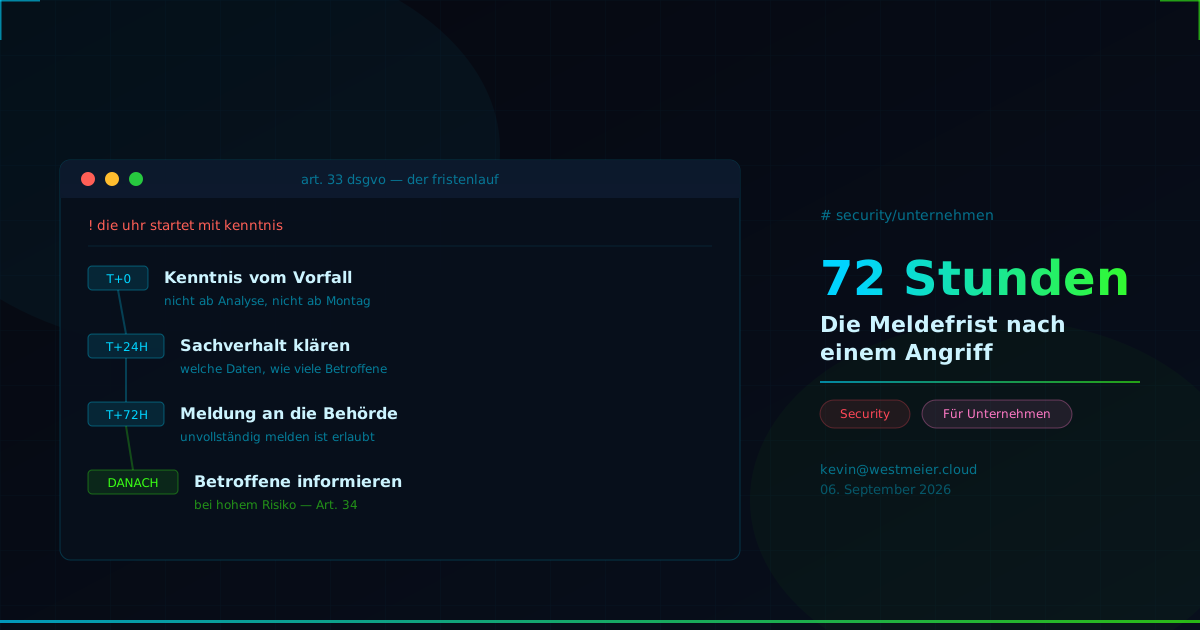
Dann haben Sie 72 Stunden, um die zuständige Landesdatenschutzbehörde zu informieren. Entscheidend und regelmäßig missverstanden: Die Frist beginnt in dem Moment, in dem Sie den Vorfall bemerkt haben. Nicht am nächsten Werktag, nicht wenn die Analyse fertig ist. Ein Freitagabend ist rechtlich kein Aufschub.
Eine Meldung darf ausdrücklich unvollständig sein. Es ist besser, fristgerecht mit Lücken zu melden und nachzuliefern, als vollständig und zu spät.
Kommt hinzu: Besteht ein hohes Risiko für die Betroffenen selbst, müssen Sie zusätzlich diese informieren — Artikel 34 DSGVO. Das ist unangenehm, aber Schweigen richtet erfahrungsgemäß mehr Schaden an als eine sachliche Mitteilung.
Diese Pflicht gilt unabhängig von Ihrer Unternehmensgröße. Es gibt keine Bagatellgrenze für kleine Betriebe.
Muss ich NIS2 überhaupt beachten?
Hier wird derzeit viel Angst verkauft, deshalb die ehrliche Antwort: Wahrscheinlich nicht.
Das deutsche Umsetzungsgesetz — das NIS2UmsuCG — ist am 6. Dezember 2025 in Kraft getreten. Es gilt aber nicht für jedes Unternehmen, sondern nur für bestimmte Sektoren und erst ab einer gewissen Größe, grob ab etwa 50 Mitarbeitenden oder 10 Millionen Euro Umsatz. Betroffen sind vor allem Energie, Verkehr, Wasser, Gesundheit, digitale Infrastruktur, Verwaltung von IKT-Diensten und Teile des verarbeitenden Gewerbes.
Ein Handwerksbetrieb mit 30 Mitarbeitenden, ein Steuerbüro, ein regionaler Händler: in aller Regel nicht betroffen.
Falls Sie doch darunterfallen, gilt eine deutlich schärfere Frist — eine Frühwarnung an das BSI binnen 24 Stunden. Und dann brauchen Sie ohnehin fachliche Begleitung, keinen Blogartikel.
Wichtig ist nur, die beiden Dinge nicht zu verwechseln: NIS2 betrifft die wenigsten. Die DSGVO-Meldepflicht betrifft praktisch alle.
Zahlen oder nicht zahlen
Die kurze Antwort: nicht spontan, und nicht allein.
Eine Zahlung garantiert keine Entschlüsselung, finanziert das Geschäftsmodell und kann je nach Empfänger eigene rechtliche Probleme auslösen — etwa bei sanktionierten Gruppen. Genauso wichtig: Nehmen Sie keinen eigenmächtigen Kontakt zu den Angreifern auf. Das ist eine Entscheidung, die gemeinsam mit Versicherung, Dienstleister und Polizei getroffen wird.
Die Anzeige erstatten Sie bei der ZAC, der Zentralen Ansprechstelle Cybercrime Ihres Bundeslandes. Die gibt es in jedem Bundesland, sie ist speziell für Unternehmen da, und die Hemmschwelle ist niedriger als viele denken.
Was Sie heute klären können
Der wirksamste Teil eines Notfallplans passiert lange vor dem Notfall. Fünf Fragen, die Sie in einer ruhigen halben Stunde beantworten können:
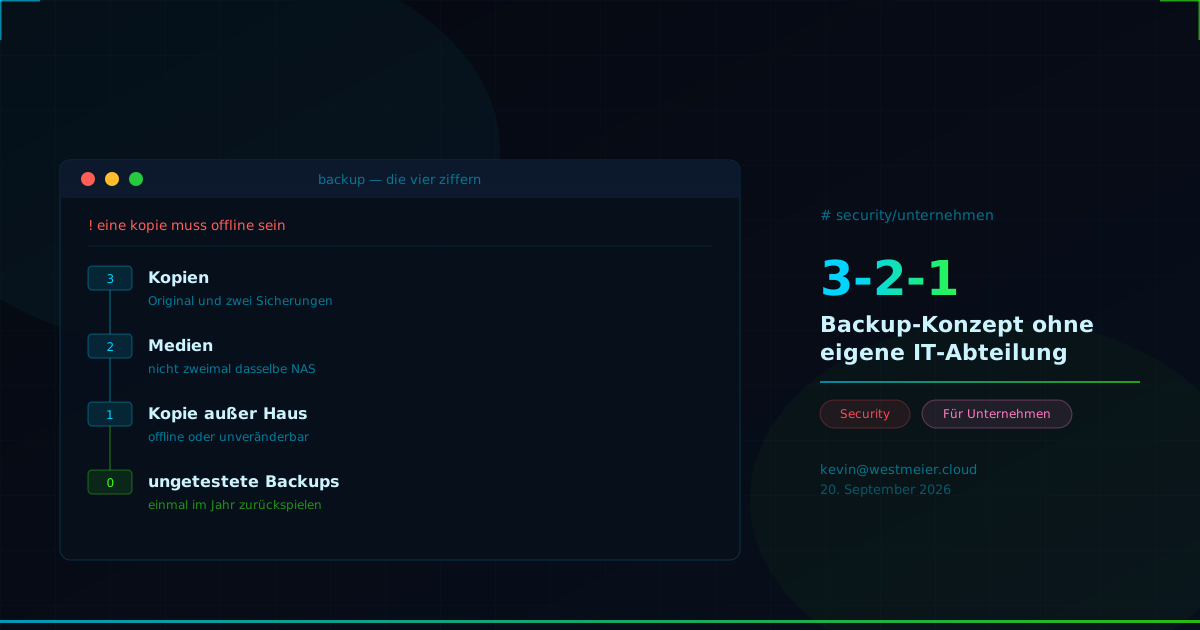
- Wo liegt unser letztes Offline-Backup — und wann wurde zuletzt eine Rücksicherung getestet? Ein Backup, das nie zurückgespielt wurde, ist keine Sicherung, sondern eine Hoffnung. Mindestens eine Kopie muss dauerhaft vom Netz getrennt sein.
- Wer darf entscheiden, dass Systeme abgeschaltet werden — auch nachts und am Wochenende?
- Haben wir eine Cyber-Versicherung, und was genau verlangt sie von uns? Meldefristen und vorgeschriebene Dienstleister stehen in der Police, nicht im Internet.
- Kommen wir an Kunden- und Mitarbeiterkontakte, wenn alle Systeme verschlüsselt sind?
- Wer spricht mit Kunden, Mitarbeitenden und gegebenenfalls der Presse?
Wenn Sie diese fünf Punkte beantworten können, sind Sie besser aufgestellt als die meisten Betriebe Ihrer Größe. Das ist keine Floskel — es ist schlicht der Erfahrungswert.
Und der häufigste organisatorische Fehler zum Schluss: Der Notfallplan liegt als Datei auf demselben Server, der gerade verschlüsselt wurde. Drucken Sie ihn aus.
Notfall-Checkliste zum Ausdrucken
Die Sofortmaßnahmen aus diesem Artikel gibt es als zweiseitige Checkliste im PDF-Format — inklusive Notfallblatt zum Ausfüllen und Aushängen. Kostenlos, ohne Anmeldung, ohne E-Mail-Adresse.
Dieser Artikel ersetzt keine individuelle Rechts- oder IT-Sicherheitsberatung und erhebt keinen Anspruch auf Vollständigkeit. Rechtliche Fristen und Zuständigkeiten sind im Einzelfall zu prüfen.